Cloudflare pomaga chronić dostęp do strony
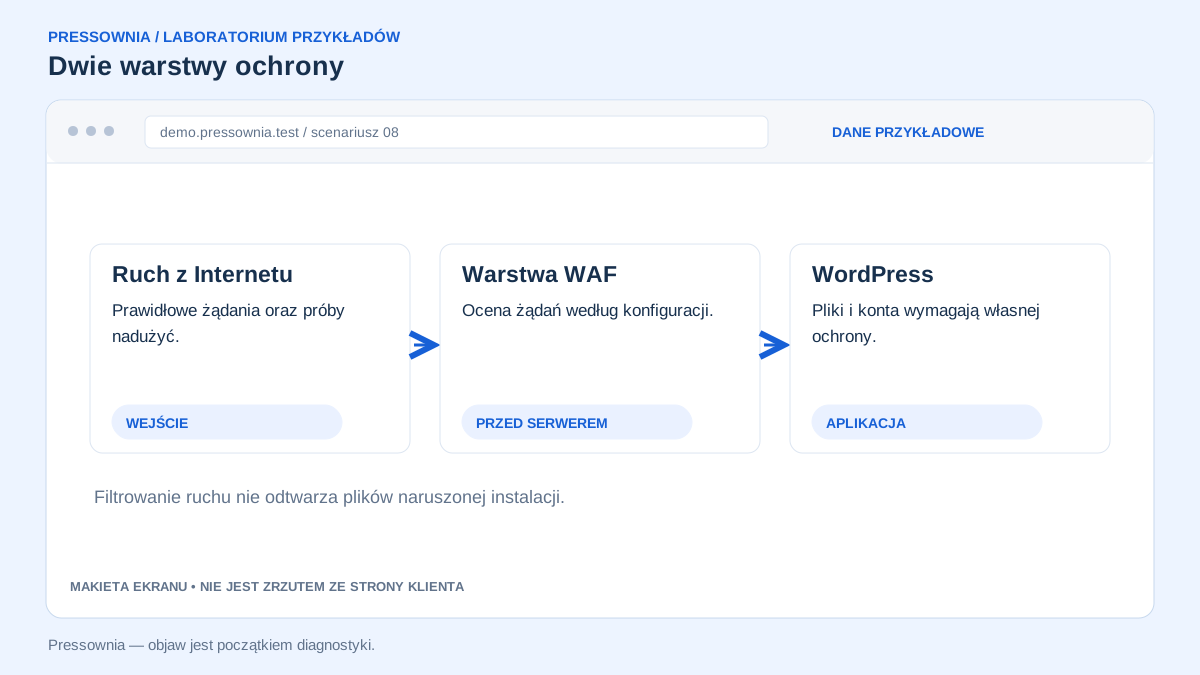
Warstwa WAF może analizować żądania przed przekazaniem ich do aplikacji. Zakres ochrony zależy od usługi i konfiguracji.[1]
Dla właściciela strony liczy się ograniczenie niepożądanego ruchu z zachowaniem normalnego dostępu klientów. Właśnie ten cel powinien wyznaczać ustawienia i testy po zmianach.
Ochrona ruchu nie zastępuje naprawy infekcji
Jeśli strona ma już obce zmiany potrzebne jest sprawdzenie jej zawartości. Filtrowanie nowych wejść nie odtwarza naruszonych plików.
Rozdzielamy naprawę istniejącego problemu od poprawy ochrony. Dzięki temu wiadomo co obejmuje zlecenie. Samo włączenie Cloudflare nie jest przedstawiane jako wykonane odwirusowanie.
Klient powinien nadal móc wysłać zapytanie i zapłacić
Źle dopasowana ochrona może zatrzymać także potrzebną komunikację. Dlatego po zmianach sprawdzamy funkcje objęte zakresem, w tym formularze i integracje.
Przy nieprawidłowym działaniu korygujemy właściwy zakres zamiast odruchowo wyłączać całą ochronę. Przygotowanie możliwości cofnięcia zmiany jest częścią pracy.
Ekran 503 nie mówi jeszcze kto odpowiada za awarię
Błąd 503 może wymagać rozróżnienia odpowiedzi serwera źródłowego od problemu Cloudflare. Dokumentacja opisuje potrzebę takiego rozpoznania.[2]
Nie musisz przeprowadzać go samodzielnie. Podaj adres i czas zdarzenia. Sprawdzimy warstwę odpowiedzialną za problem zamiast zakładać uszkodzenie WordPressa na podstawie samego ekranu.
Serwer nadal musi odpowiadać potrzebom witryny
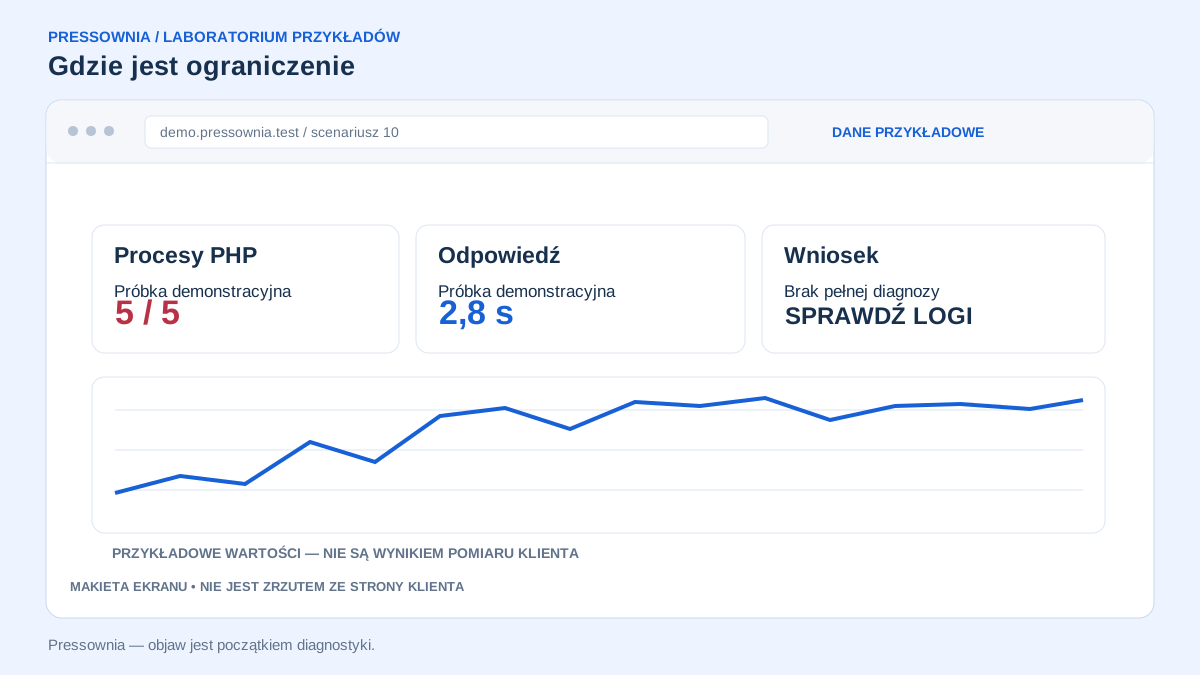
Ograniczenie części ruchu nie zastępuje zasobów potrzebnych do obsługi strony. Gdy środowisko jest niedopasowane także ten obszar wymaga uwagi.
Po potwierdzeniu ograniczenia możemy przedstawić korektę warunków lub migrację na infrastrukturę m-studio-m.net. Łączymy wtedy ocenę aplikacji i serwera w jeden plan.
Ustalamy kto zajmuje się dalszymi zmianami
Po wdrożeniu właściciel powinien znać zakres ochrony i odpowiedzialność za jej utrzymanie. Nowa płatność lub integracja może wymagać ponownego sprawdzenia ustawień.
Przekazujemy podsumowanie wykonanych prac i testów. Dalszą obsługę ustalamy zgodnie z potrzebami strony. Nie wymaga to kupowania nieopisanej usługi pod samą nazwą „bezpieczeństwo”.
Na początek wystarczy
- Adres strony i opis problemu z ruchem lub blokadą.
- Przybliżony czas zdarzenia oraz zrzut komunikatu, jeśli jest dostępny.
- Informacja o płatnościach i integracjach ważnych dla działania strony.
Pytania przed zleceniem
Czy Cloudflare zastępuje aktualizacje WordPressa?
Nie. Filtrowanie ruchu i aktualizacje mają różne zadania. Uzgadniamy ochronę razem z potrzebami utrzymania witryny.
Czy przy blokadzie trzeba wyłączyć wszystkie zabezpieczenia?
Nie zaczynamy od takiej decyzji. Ustalamy przyczynę i korygujemy potrzebny zakres z testem działania strony.
Źródła techniczne
Źródła techniczne wskazane przy opracowaniu poradnika. Rekomendacje dotyczące sposobu realizacji są stanowiskiem zespołu Pressowni.
Połączmy ochronę ze sprawnym działaniem strony.
Opisz blokadę lub problem z dostępnością. Ustalimy co wymaga zmiany po stronie ochrony i co należy sprawdzić w samej witrynie.